För bara något år sedan handlade AI-säkerhet mest om riktlinjer: vilka verktyg medarbetarna fick använda och vilken data som inte fick klistras in i en chatt. I dag kör allt fler organisationer AI i produktion, med agenter som läser kod, anropar verktyg och agerar i affärssystem. Säkerheten har följt efter, och den syns nu i budgetarna.
Ett tydligt tecken är utvecklingen för Palo Alto Networks AI-säkerhetsplattform Prisma AIRS. Enligt finansmedia har den passerat 100 miljoner dollar i årlig återkommande intäkt på kort tid. Samtidigt bygger Palo Alto ut skyddet till utvecklarnas datorer, där AI-agenter nu arbetar med kod, terminaler och externa tjänster. Här tittar vi på vad det säger om marknaden, och vad det betyder för organisationer som vill driva AI säkert.
Vad siffran säger
Enligt Zacks Investment Research, publicerat på Yahoo Finance, passerade Prisma AIRS 100 miljoner dollar i årlig återkommande intäkt (ARR) under fjärde kvartalet av Palo Altos räkenskapsår 2026. Det skedde inom fyra kvartal från att produkten blev allmänt tillgänglig, vilket enligt samma källa gör den till den snabbast växande produkten i bolagets historia. Plattformen har över 800 kunder, och de flesta av kvartalets största affärer innehöll flera Prisma AIRS-moduler. Ett exempel som lyfts fram är en affär på 53 miljoner dollar med en global betalningsplattform, där kunden band upp ett högt sjusiffrigt belopp i Prisma AIRS i samband med att den byggde ut sina AI-satsningar.
Siffran bör läsas med rätt proportioner. Prisma AIRS är fortfarande en liten del av Palo Altos totala verksamhet. Men det intressanta är inte storleken, utan tempot och vad det signalerar: AI-säkerhet har gått från experiment och pilotbudgetar till en post som företag faktiskt köper, förnyar och bygger ut.
Notera: ARR-siffran kommer från en finansanalys och inte direkt från Palo Altos eget pressmaterial.
Från plattform till utvecklarens dator
Prisma AIRS är byggd för att skydda AI i flera led. Plattformen omfattar i dag bland annat skydd av maskinidentiteter och inloggningsuppgifter, övervakning av AI-agenter och säkerhetskontroller i realtid via en AI-gateway.
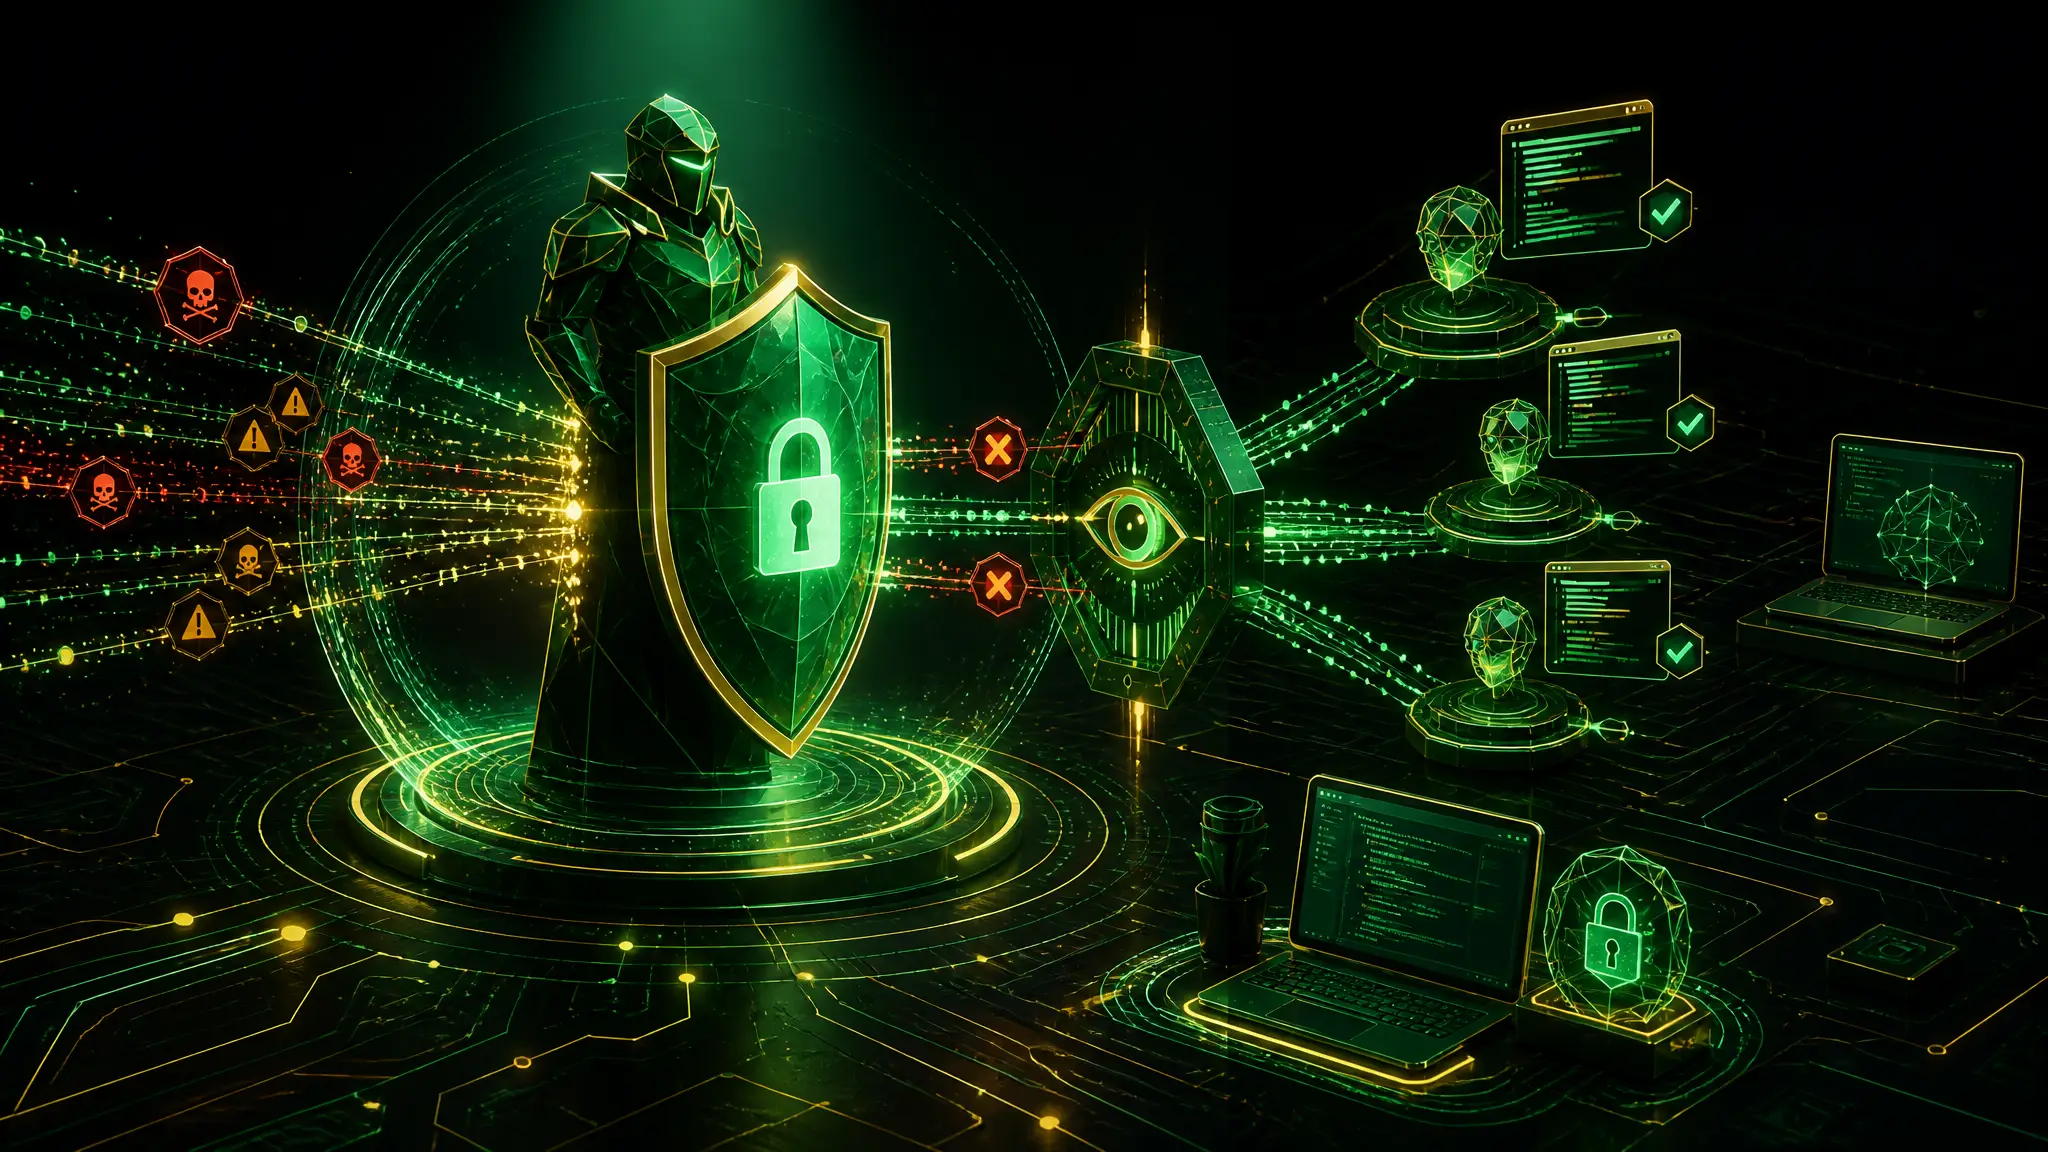
I september presenterade Palo Alto nästa steg: en kombination av Prisma AIRS och Cortex Agentic Endpoint Security (AES), riktad mot AI-kodverktyg som Cursor, Claude Code, Codex och Antigravity. Bakgrunden är att dessa verktyg får allt större åtkomst till utvecklarnas terminaler, källkod och externa API:er. Det skapar en ny attackyta som traditionella nätverks- och endpointskydd inte är byggda för att granska. Arbetsfördelningen mellan de två delarna ser ut så här:
Cortex AES arbetar på datorn. Det hittar AI-agenter, tillägg och andra AI-komponenter, bedömer risken, sätter policy och upprätthåller skyddet lokalt.
Prisma AIRS granskar innehållet. Det inspekterar prompts, MCP-verktygsanrop och nätverksanrop i realtid, och letar efter prompt injection, skadlig kod och läckage av känslig data. Varje anrop får ett beslut om att tillåta eller blockera innan något händer.
Policyn definieras en gång och gäller sedan för alla agenter, oavsett om de körs på datorn, i molnet eller i SaaS-tjänster. När något blockeras får utvecklaren en förklaring direkt i verktyget och en väg att begära undantag. Allt loggas i agentens sessionshistorik, så att säkerhetsteamet kan se vad som hände, på vilken dator och enligt vilken regel.
Varför AI-trafik behöver styrning, upptäckt och skydd
Oavsett leverantör pekar utvecklingen på samma sak: AI-trafik behöver hanteras som en egen kategori i säkerhetsarbetet. En prompt kan innehålla affärshemligheter. Ett svar från en modell kan innehålla instruktioner som får en agent att göra något den inte borde. Ett MCP-anrop kan ge en agent åtkomst till system som ingen räknat med. Klassiska brandväggar och endpointskydd ser trafiken, men förstår inte vad den betyder. I praktiken handlar det om tre förmågor:
1. Styrning. Bestäm vilka AI-verktyg, modeller och agenter som får användas, av vem och mot vilka system. Utan det växer skugg-AI snabbt, särskilt bland utvecklare som själva väljer sina verktyg.
2. Upptäckt. Ha överblick över vilka agenter som faktiskt körs och vad de gör. Många organisationer har betydligt fler AI-komponenter i drift än de känner till.
3. Skydd. Granska innehållet i prompts, svar och verktygsanrop i realtid, och stoppa dataläckage och manipulation innan skadan sker.
Det gäller inte bara molntjänster. När fler organisationer kör öppna modeller i egen miljö växer mängden infrastruktur, data och trafik som behöver skyddas, och ansvaret ligger då helt på den egna organisationen.
Säker AI-drift on-prem
För många svenska organisationer är egen AI-infrastruktur ett medvetet val. Det kan handla om krav på var data får finnas, om säkerhetsskydd eller om att kostnaden blir lägre när GPU:erna används mycket. Men egen drift innebär också att säkerheten blir en del av plattformen, inte något molnleverantören löser. Det ställer krav på att infrastruktur och säkerhet planeras tillsammans från början:
- Segmentera AI-miljön. GPU-kluster, lagring och modelltjänster bör ligga i egna segment med tydliga regler för vilken trafik som får passera.
- Kontrollera trafiken till och från modellerna. Vem anropar modellen, vilka system får agenterna nå och vilken data lämnar miljön?
- Skydda utvecklarnas arbetsflöden. Det är ofta där AI-agenterna först får åtkomst till kod, nycklar och interna system.
- Samla loggar och händelser. Säkerhetsteamet behöver kunna följa AI-trafiken på samma sätt som annan trafik i nätverket.
Det är här nätverkssäkerhet och AI-infrastruktur möts. En väl dimensionerad GPU-plattform utan genomtänkt säkerhet blir en risk, och avancerad AI-säkerhet utan kontroll över infrastrukturen blir svår att upprätthålla.
AI-infrastruktur och säkerhet från samma partner
Aixia är Skandinaviens enda NVIDIA DGX SuperPOD-certifierade partner och arbetar sedan länge med Palo Alto Networks inom nätverk och säkerhet. Det gör att vi kan bygga AI-miljöer där GPU-plattform, nätverk och säkerhet är planerade som en helhet, oavsett om de körs i eget datacenter, hos en colocation-leverantör eller i en hybrid.
Boka en genomgång av säkerheten i er AI-miljö. Vi går igenom hur AI-trafiken ser ut hos er i dag, var riskerna finns och vad som krävs för att driva AI säkert, både on-prem och i molnet.