NVIDIA har börjat agera mäklare mellan de som äger GPU:er och de nordiska datacenter som har el, mark och kyla att hysa dem. För de flesta är det goda nyheter. För försvar, medtech och automotive flyttar det fokus från “vilken GPU ska vi köpa” till en betydligt viktigare fråga: var ligger datan, och vem har i praktiken kontroll över den?
Vad som har hänt
I augusti rapporterade CNBC att NVIDIA aktivt kopplar ihop företag som sitter på GPU-kapacitet med nordiska datacenteroperatörer som har plats att driftsätta den. Enligt källorna har NVIDIA kontaktat operatörer för att hitta offtakers, alltså kunder som binder sig att köpa eller hyra kapacitet. NVIDIAs CFO Colette Kress har tidigare bekräftat att bolaget hjälper kunder att få tag på mark, el och skal för att komma igång så snabbt som möjligt (CNBC via Arcem).
Bakgrunden är tydlig:
- Norden byggs ut i gigawatt-skala. Nebius, Microsoft, Pure DC och Arcem har alla annonserat stora projekt, och bara i Norge står 2,3 GW datacenterkapacitet i kö för nätanslutning enligt Statnett.
- NVIDIA certifierar platserna. atNorth, Bulk och Borealis är godkända inom DGX-Ready Colocation-programmet (Dataconomy).
- Sovereign AI är nu en riktig affär. NVIDIA rapporterade över 30 miljarder dollar i sovereign AI-intäkter för räkenskapsåret 2026, mer än en tredubbling på ett år (Motley Fool).
Kort sagt: kapaciteten finns snart här. Men att en GPU står i Norden betyder inte automatiskt att den är suverän.
Varför försvar, medtech och automotive inte kan köra som alla andra
Låt mig vara tydlig: alla reglerade bolag är inte förbjudna att använda publika moln. Men för de mest känsliga datamängderna, de som en AI-modell faktiskt behöver för att bli bra, blir kraven så höga att publikt moln i praktiken faller bort. Det handlar om fyra saker.
1. Jurisdiktion slår geografi. När Microsoft France förhördes under ed i franska senaten 2025 kunde bolagets juridiska chef inte garantera att europeiska kunddata aldrig lämnas ut till amerikanska myndigheter. Orsaken är CLOUD Act, som ger amerikanska myndigheter rätt att begära ut data från amerikanska bolag oavsett var datan fysiskt lagras (The Register). En svensk region hos en amerikansk hyperscaler löser alltså inte frågan.
2. Försvar: säkerhetsskyddet sätter ramarna. Säkerhetsskyddsklassificerade uppgifter får inte lämnas till en utländsk leverantör utan ett internationellt säkerhetsskyddsåtagande och ett godkännande (SFS 2019:82). Lägg till säkerhetsskyddsavtal, säkerhetsprövad personal och krav på kontroll över underleverantörer. För den som tränar modeller på sensordata, underrättelsematerial eller systemdokumentation blir slutsatsen nästan alltid densamma: datan och beräkningen ska stå under egen eller nationell kontroll, ofta helt isolerat (air-gapped).
3. Medtech: patientdata och produktansvar. Hälsodata är känsliga personuppgifter enligt GDPR. Tillverkning av medicintekniska produkter omfattas dessutom av nya cybersäkerhetslagen (NIS2), som gäller i Sverige sedan januari 2026 (CGI). Och AI Act ligger runt hörnet: efter Digital Omnibus gäller högriskkraven för AI i reglerade produkter, som medicinteknik och fordon, från 2028-08-02 (Freshfields). Förseningen är ingen frisedel. Krav på datastyrning, spårbarhet och cybersäkerhet byggs in i infrastrukturen redan nu, inte året innan revisionen.
4. Automotive: prototyper och sensordata är kronjuvelerna. Biltillverkare kräver TISAX av sina leverantörer, med särskilda krav på skydd av prototyper och information från tredje part (KPMG). Samtidigt gäller UN R155 för fordonens cybersäkerhet och fordonstillverkning omfattas av NIS2. Petabyte av kameradata från testflottor, ofta med ansikten och registreringsskyltar, är inget man lättvindigt skickar till en tredjepart i ett annat land.
Var datan ligger är inte samma sak som vem som kontrollerar den
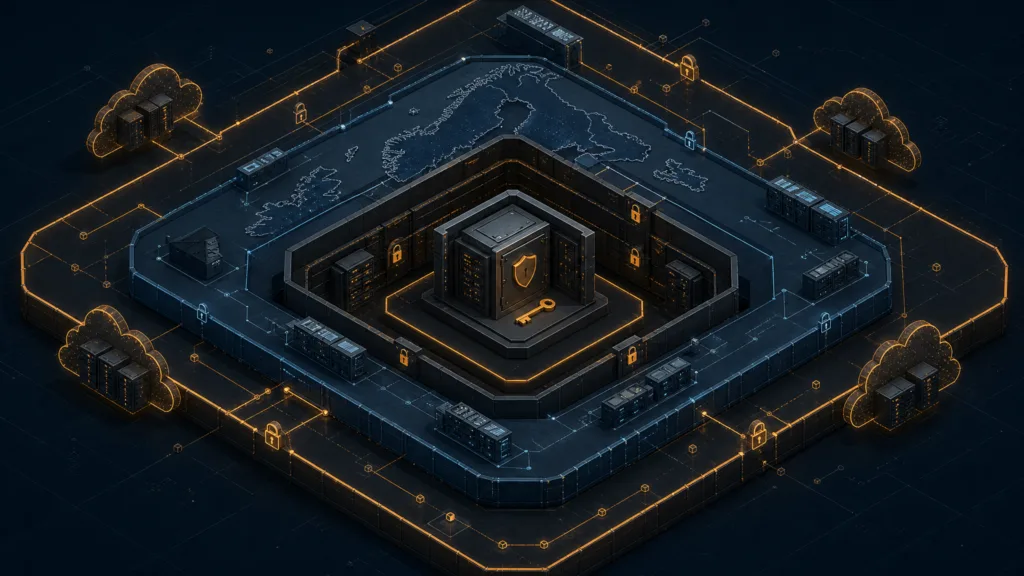
Det är här många diskussioner går fel. “Datan ligger i Sverige” är ett svar på fel fråga. Den relevanta frågan är vem som äger hårdvaran, vem som har nycklarna och vilket lands lag som kan tvinga fram åtkomst. Jag brukar dela upp det i fyra nivåer:
| Nivå | Var datan ligger | Vem har kontroll | Passar för |
|---|---|---|---|
| Publikt moln, EU-region | Europa | Utländsk leverantör, utländsk jurisdiktion | Icke-känslig data, piloter |
| Suveränt moln | Norden/EU | Europeisk operatör, europeisk lag | Känslig men oklassad data |
| Egen hårdvara i colocation | Nordiskt datacenter | Ni äger systemen och nycklarna | Patientdata, prototyper, IP |
| On-prem, air-gapped | Egen anläggning | Helt egen kontroll, ingen extern uppkoppling | Säkerhetsskyddsklassad verksamhet |
De flesta reglerade bolag kommer att landa i en hybrid: experiment och icke-känsliga arbetslaster där det är billigast, och träning, finjustering och inferens på känslig data på egen infrastruktur.
Här blir NVIDIAs nordiska initiativ faktiskt intressant för reglerade kunder. Den kapacitet som nu byggs ut i Norden gör det möjligt att äga sina egna GPU-system och placera dem hos en nordisk, DGX-Ready-certifierad operatör. Då får man el, kyla och skala utan att lämna över kontrollen till en hyperscaler.
För att det ska vara suveränt på riktigt krävs några saker:
- Egen hårdvara och egna nycklar. Kunden äger systemen och hanterar krypteringsnycklarna själv, inte operatören.
- Rätt avtalsmotpart. Operatören och servicepartnern bör vara europeiska och kunna teckna säkerhetsskyddsavtal när det krävs.
- Segmenterat nätverk. Compute, storage och management separerade, med möjlighet att köra helt isolerat.
- Lagring som klarar AI. Träning på stora datamängder kräver parallell lagring med hög throughput, inte vanlig fillagring.
- Plattform för drift och spårbarhet. MLOps med loggning av vilken data som tränat vilken modell. Det är just den spårbarheten AI Act kommer att kräva.
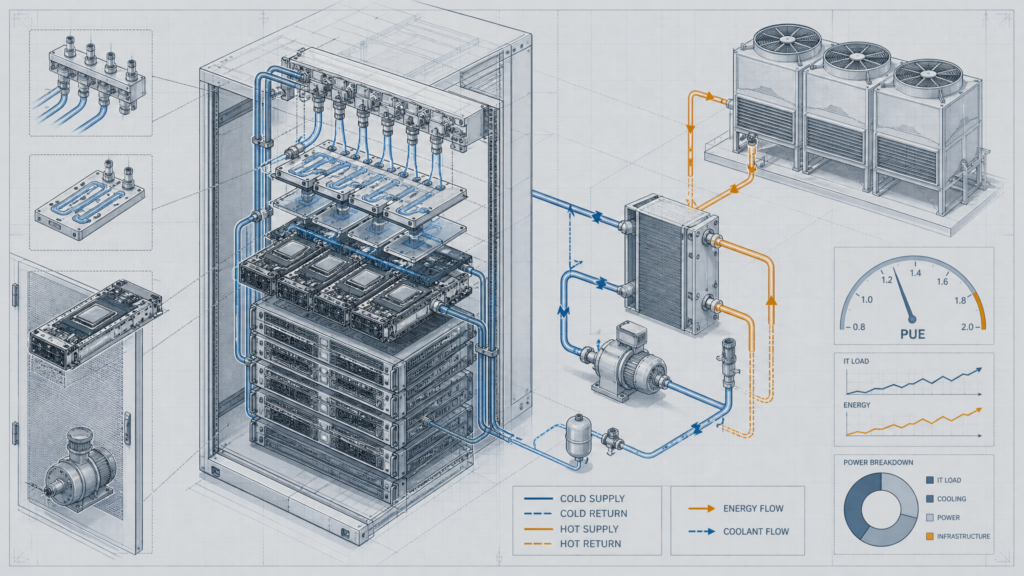
- Facility readiness. Rack-skalade GPU-system som NVL72 drar över 100 kW per rack och kräver vätskekylning. Det klarar inte alla serverhallar, vilket ofta avgör valet mellan on-prem och colocation.
Det här är inte bara compliance, det är affär
Det är lätt att se suverän AI som en kostnad man tvingas ta. Jag ser det tvärtom. De bolag som löser datafrågan först får använda sin bästa data, och det är den som skiljer en generisk modell från en som faktiskt ger konkurrensfördelar.
- Snabbare från idé till modell. Ingen månadslång juridisk prövning per projekt. Datan stannar där den är och datateamet kan börja direkt.
- Förutsägbar kostnad. Vid hög beläggning blir egen infrastruktur ofta billigare än att hyra kapacitet per timme, och det finns inga egress-avgifter när stora datamängder flyttas.
- Skydd av IP. Modellen, vikterna och träningsdatan är bolagets egendom och stannar i bolaget.
- Lättare upphandling och revision. Kunder inom försvar och vård frågar redan i anbudet var data och modeller körs. Ett tydligt svar vinner affärer.
Så jobbar vi på Aixia
Vi har byggt AI-infrastruktur för nordiska kunder i många år, och vi är Skandinaviens enda NVIDIA DGX SuperPOD-certifierade partner. Det betyder att vi kan ta hela kedjan, från dimensionering till drift:
- Design och dimensionering av compute, nätverk och AI-lagring utifrån era arbetslaster, inte utifrån en standardkonfiguration.
- On-prem eller colocation. Vi hjälper till att bedöma om er egen serverhall klarar el och kyla, eller om en nordisk colocation är rätt väg.
- AiQu, vår egen MLOps-plattform, för att köra och spåra modeller i egen miljö.
- Managed services med svensk personal, så att ni slipper bygga upp ett eget GPU-driftteam.
Vi driver också Build Nordics AI tillsammans med Evroc och Opper, ett initiativ för suverän AI-infrastruktur och AI-tjänster med nordiska rötter.
Börja med datan, inte med GPU:n
NVIDIAs satsning på Norden kommer att göra GPU-kapacitet lättare att få tag på. Det är bra. Men för försvar, medtech och automotive är kapaciteten inte flaskhalsen. Det är frågan om kontroll. Mitt råd är enkelt: klassa er data först, bestäm sedan vilken suveränitetsnivå varje arbetslast kräver, och dimensionera infrastrukturen efter det.
Vill ni gå igenom era förutsättningar? Kontakta oss så tar vi en workshop om datanivåer, arkitektur och kalkyl för just er verksamhet.
Källor
- CNBC: Nvidia plays matchmaker in Nordics (via Arcem)
- Dataconomy: Nvidia connects companies with data centers in Nordics
- Motley Fool: NVIDIA Q4 FY2026 earnings call
- The Register: Microsoft admits it cannot guarantee data sovereignty
- SFS 2019:82, säkerhetsskyddad upphandling
- CGI: NIS2 och cybersäkerhetslagen
- Freshfields: The final Digital Omnibus on AI
- KPMG: TISAX
- Aixia: Build Nordics AI