AI-agenter har på kort tid gått från experiment till verktyg som faktiskt gör saker i verksamheten. De läser och skriver i databaser, uppdaterar ärenden, skickar meddelanden och fattar beslut i flera steg utan att en människa är inblandad i varje moment. Det gör dem användbara, men också till en ny typ av risk.
För den som arbetar med cyberresiliens väcker det en fråga som de flesta återställningsplaner inte har svar på: vad gör vi om en agent gör fel, blir manipulerad eller helt enkelt slutar fungera? Cohesity har nu tagit ett konkret steg för att besvara den, genom att börja skydda agenterna själva och inte bara den data de arbetar med.
Vad Cohesity har lanserat
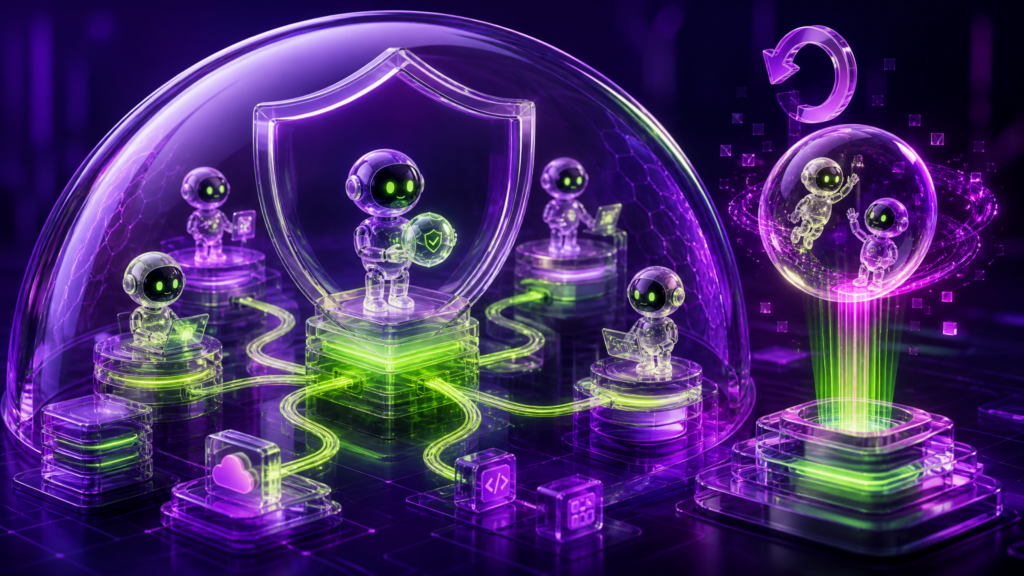
På sin konferens Catalyst presenterade Cohesity Agent Resilience, en ny funktion i Cohesity Data Cloud för att hitta, skydda och återställa det som AI-agenter består av och är beroende av. Funktionen skyddar två saker i själva agenten: dess minne och dess konfiguration. Minnet är det agenten har lärt sig och sparat under arbetets gång, konfigurationen är hur den är uppsatt, vilka instruktioner den följer och vilka verktyg den får använda. Utöver det skyddas även de resurser agenten arbetar mot, som databaser och filsystem.
Till det kommer en kartläggning som visar hur varje agent hänger ihop med sina minneslager, applikationer, databaser och den underliggande infrastrukturen. Själva skyddet bygger på samma grund som Cohesity redan använder för andra workloads: snapshots, oföränderliga (immutable) backuper och återställning i en isolerad, ren miljö.
I första versionen stöds agenter byggda på Amazon Bedrock, både Bedrock Agents och Bedrock AgentCore. Stöd för Microsofts och Googles agentplattformar är planerat men inte släppt ännu. För många nordiska organisationer, som bygger sina agenter i Microsoft-miljö, är det värt att hålla koll på när det stödet kommer. Agent Resilience är också en del av en bredare strategi som Cohesity kallar Autonomous Cyber Resilience, vilken bygger vidare på RecoveryAgent, verktyget som redan automatiserar delar av incidenthantering och återställning.
Varför agenter behöver backup
En traditionell applikation gör samma sak varje gång. En AI-agent förändras medan den arbetar. Den bygger upp minne, anpassar sitt beteende och agerar utifrån det den har lärt sig. Det innebär att en agent som fungerade bra i går kan bete sig annorlunda i dag, och att det kan vara svårt att avgöra exakt när något började gå fel.
Det finns flera sätt det kan gå snett. En agent kan manipuleras genom prompt injection, där skadliga instruktioner smugglas in via e-post, dokument eller webbsidor som agenten läser. Minnet kan förorenas med felaktig information som sedan påverkar alla framtida beslut. En ändring i konfigurationen kan ge agenten fler rättigheter än avsett. Och ibland gör agenten helt enkelt fel, med full övertygelse.
Det allvarliga är att agenter inte bara svarar på frågor, de agerar. En agent med skrivrättigheter kan ändra eller radera data i flera system innan någon märker det. Här finns en viktig poäng: att återställa agenten till ett fungerande läge räcker inte, om de ändringar den redan gjort i databaser och applikationer ligger kvar. Därför är det betydelsefullt att Cohesity skyddar både agenten och de system den har rört.
Att problemet är verkligt syns i Cohesitys egen undersökning, Global Cyber Resilience Report. Där uppger 55 procent av IT- och säkerhetsbeslutsfattarna att deras organisation inte är förberedd på att upptäcka eller stoppa oavsiktliga handlingar från AI-agenter. Hela 81 procent säger att deras återställningsplaner skulle behöva förändras måttligt eller kraftigt för att klara attacker som drivs av de mest avancerade AI-modellerna.
Vad det betyder för er cyberresiliens
Agent Resilience är en nyhet från en leverantör, men den pekar på något större: AI-agenter behöver in i återställningsplanen på samma sätt som servrar, databaser och SaaS-applikationer. Det gäller oavsett vilken plattform ni använder. Några saker är värda att börja med redan nu:
1. Inventera era agenter. Vilka agenter finns i drift, vem har byggt dem och vilka system har de åtkomst till? Många organisationer har fler agenter i gång än de tror, särskilt när affärsavdelningar bygger egna.
2. Begränsa vad agenterna får göra. Ge agenter så få rättigheter som möjligt, och var särskilt restriktiva med skrivrättigheter i affärskritiska system.
3. Se till att det går att spåra vad agenterna gör. Loggar över vilka handlingar en agent har utfört är avgörande för att förstå vad som behöver återställas efter en incident.
4. Skydda de system agenterna arbetar mot. Oföränderliga backuper av databaser och filsystem är grunden för att kunna backa ändringar som en agent har gjort.
5. Ta med agenterna i era övningar. Lägg till ett scenario där en agent har manipulerats nästa gång ni övar återställning. Det brukar snabbt visa var luckorna finns.
Det är också en organisatorisk fråga. Backupteamet, säkerhetsansvarig och den som äger AI-plattformen har alla ett intresse i hur agenter skyddas. Om ingen äger frågan blir den lätt liggande mellan stolarna.
Gör agenterna till en del av återställningsplanen
Aixia är partner till Cohesity och arbetar dagligen med både dataskydd och AI-infrastruktur. Det ger oss en bra bild av var de två områdena möts, och var luckorna brukar finnas när AI-agenter tas i drift.
Boka en genomgång av hur era AI-agenter skyddas i dag. Vi går igenom vilka agenter ni har, vilka system de rör och hur er nuvarande backup- och återställningsplan klarar ett scenario där en agent har gått fel.